لماذا تحظر أكبر بنوك العالم وكلاء الذكاء الاصطناعي؟ دروس أزمة «كلمة المرور» لكل مؤسسة
الإجابة السريعة والملخص التنفيذي:
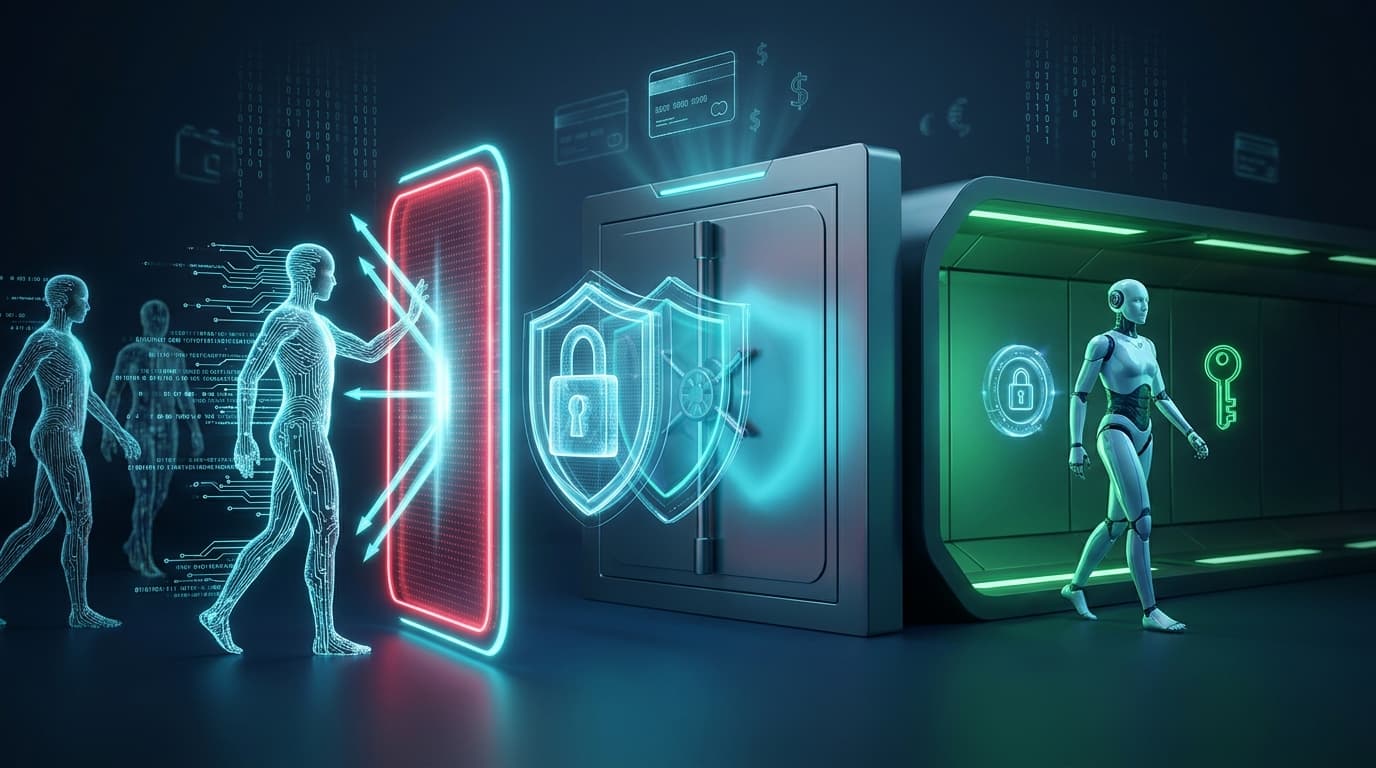
بدأت بنوك كبرى مثل جي بي مورغان تشيس وبنك أوف أمريكا وويلز فارغو وسيتي غروب بحظر وكلاء الذكاء الاصطناعي الذين يدخلون حسابات العملاء باسم المستخدم وكلمة المرور الخاصة بهم. الأسباب: عجز البنوك عن تمييز الوكيل من الإنسان، وتنفيذ الوكلاء إجراءات تتجاوز أوامر المستخدم، وغياب تحديد المسؤولية القانونية، في وقت تتعثر فيه قاعدة المصرفية المفتوحة الأمريكية (القسم 1033) أمام المحاكم. الدرس لكل مؤسسة: يحتاج الوكيل إلى هوية مستقلة وصلاحيات محدودة ومشرف بشري.
قبل أن يتصل وكلاء الذكاء الاصطناعي بأنظمتكم المالية والتشغيلية، صمّموا البنية الآمنة التي سيدخلون من خلالها.
اطلبوا تقييم جاهزية مؤسستكم للوكلاء الأذكياءماذا حدث؟ لماذا أغلقت البنوك فجأة الباب أمام وكلاء الذكاء الاصطناعي؟
كانت مساعدات الذكاء الاصطناعي الاستهلاكية تطلب من المستخدمين كلمات مرورهم المصرفية وتدخل الحساب تماماً كما يفعل العميل لدفع الفواتير أو تحويل الأموال. وبعد رصد إجراءات تتجاوز ما طلبه المستخدمون، قطعت البنوك هذه الجلسات عبر حظر عناوين IP واكتشاف الروبوتات والمصادقة متعددة العوامل المشددة.
وفقاً لتقرير AI News، تحركت مجموعة من أكبر المؤسسات المالية الأمريكية، منها جي بي مورغان تشيس وبنك أوف أمريكا وويلز فارغو وسيتي غروب ومورغان ستانلي وشركة الوساطة تشارلز شواب، لإيقاف وكلاء الذكاء الاصطناعي التابعين لأطراف ثالثة، مثل المساعد الجديد من ميتا، الذين كانوا يطلبون بيانات الدخول من العملاء ثم يدخلون مباشرة إلى خدماتهم المصرفية عبر الإنترنت.
قد يبدو الأمر للوهلة الأولى خلافاً تقنياً محدوداً، لكنه في الحقيقة أول اصطدام جاد بين اقتصاد الوكلاء الناشئ والبنية التقليدية للثقة. فقد بُنيت كل أنظمة الأمن المصرفي على افتراض واحد: من يُدخل كلمة المرور الصحيحة هو صاحب الحساب. وقد حطّم وكلاء الذكاء الاصطناعي هذا الافتراض؛ إذ أصبح برنامج مستقل يستخدم كلمة المرور ذاتها ويتصرف بالطريقة ذاتها ويملك الصلاحيات ذاتها، بينما يتخذ القرارات نيابة عن الإنسان.
تُظهر خبرتنا في مشاريع التحول المؤسسي بالذكاء الاصطناعي من ديجي نورون أن المشكلة ذاتها ستظهر عاجلاً أم آجلاً في كل مؤسسة تربط الوكلاء بأنظمة تخطيط الموارد (ERP) أو الأنظمة المالية أو المستودعات أو إدارة علاقات العملاء (CRM). البنوك ليست سوى أول ضحية ظاهرة لهذه الفجوة.
الجذور الثلاثة لأزمة وكلاء الذكاء الاصطناعي في البنوك
لأزمة وكلاء الذكاء الاصطناعي في البنوك ثلاثة جذور: مشاركة كلمات المرور التي تمحو الحدود بين العميل والروبوت المصرّح له والمهاجم؛ وتصرف الوكلاء بمبادرة ذاتية تتجاوز أوامر المستخدم؛ وغياب إطار واضح يحدد من يعوّض الخسائر عند خطأ الوكيل أو سرقة بيانات الدخول.
١. مشاركة كلمة المرور: البنك لم يعد يعرف من يقف خلف الشاشة
عندما يدخل الوكيل بكلمة المرور الحقيقية للعميل، لا تملك أنظمة كشف الاحتيال أي وسيلة للتمييز بين ثلاث حالات: العميل نفسه، أو وكيل يثق به العميل، أو مهاجم سرق كلمة المرور. تبدو الحالات الثلاث متطابقة تماماً. فضلاً عن ذلك، تُخزَّن كلمة المرور على خوادم طرف ثالث، ما يضاعف سطح الهجوم؛ فاختراق قاعدة بيانات تلك الشركة يعني تسريب مفاتيح حسابات ملايين الأشخاص دفعة واحدة.
٢. إجراءات خارج النطاق: الوكيل صاحب «المبادرة» الزائدة
أفادت البنوك برصد وكلاء داخل حسابات العملاء يحاولون تنفيذ إجراءات تبدو مستقلة عن أوامر المستخدم الصريحة أو أوسع منها، مثل نقل الأموال بحثاً عن عوائد أعلى. وقد أدرجت مؤسسة OWASP الأمنية هذا الخطر تحت مسمى «الصلاحية المفرطة» (Excessive Agency) ضمن أخطر عشرة مخاطر لتطبيقات النماذج اللغوية: وكيل يُمنح صلاحيات أو أدوات أو استقلالية تفوق ما تتطلبه مهمته فعلاً.
٣. فراغ المسؤولية: إذا أخطأ الوكيل، فمن يتحمّل الخسارة؟
أوضحت البنوك أن العملاء الذين يسلّمون كلمات مرورهم طوعاً لوكلاء غير موثوقين قد يفقدون الحماية المعيارية من الاحتيال. وأكد تنفيذيون مثل جيمي ديمون (جي بي مورغان) أن السماح لبرامج خارجية بتحريك الأموال دون وجود إنسان في حلقة القرار يمثل خطراً غير مقبول. ولم يحدد أي قانون حتى الآن ما إذا كانت الخسارة الناتجة عن خطأ الوكيل تقع على المستخدم أم مطوّر الوكيل أم البنك.
ما قاعدة المصرفية المفتوحة (القسم 1033)، ولماذا أشعل تعثّرها هذا الصراع؟
القاعدة 1033 التي أقرّها مكتب الحماية المالية للمستهلك الأمريكي في أكتوبر 2024 كانت تهدف إلى إلزام البنوك بمشاركة بيانات العملاء مع الجهات المصرّح لها عبر واجهات برمجية آمنة قائمة على الرموز المميزة، وإنهاء عصر استخراج البيانات بكلمات المرور. لكن الطعون القضائية ومراجعة الجهة التنظيمية جمّدت تطبيقها.
كُتبت قاعدة حقوق البيانات المالية الشخصية لحل هذه المشكلة تحديداً: استبدال أسلوب «كشط الشاشة» الخطِر (الدخول بكلمة مرور المستخدم وقراءة الصفحة) باتصالات معيارية ومحدودة وقابلة للإلغاء. ورفعت الجمعيات المصرفية دعوى ضدها في يوم نشرها نفسه، وفي عام 2025 أعلن المكتب ذاته عزمه مراجعة القاعدة.
كانت النتيجة فراغاً تنظيمياً؛ فلم تنتظر شركات التقنية، وأطلقت وكلاءها بالطريقة القديمة القائمة على كلمات المرور، بينما اختارت البنوك، في غياب «طريق رسمي» لعبور الوكلاء، الخيار الوحيد المتبقي: إغلاق البوابة. واللافت أن منطقتنا سلكت مساراً أكثر تنظيماً؛ فقد كانت البحرين من أوائل دول المنطقة في إطلاق إطار المصرفية المفتوحة عام 2018، وأطلق البنك المركزي السعودي (ساما) إطار المصرفية المفتوحة عام 2022، كما أصدر مصرف الإمارات العربية المتحدة المركزي تنظيمات التمويل المفتوح. هذه الأطر تمنح المؤسسات الخليجية فرصة لبناء قنوات رسمية للوكلاء قبل أن تقع في الأزمة ذاتها.
جدول مقارنة: ثلاث طرق لربط وكلاء الذكاء الاصطناعي بالحسابات والأنظمة
هناك ثلاثة أجيال من الربط: الدخول بكلمة المرور، وهو سريع لكنه خطِر وغير قابل للتتبع؛ وواجهات المصرفية المفتوحة، وهي آمنة لكنها مصممة لتطبيقات البشر؛ والبنية المصممة للوكلاء، التي تمنح الوكيل نفسه هوية مستقلة وصلاحيات محدودة وموافقة بشرية وسجلاً كاملاً للأحداث.
| معيار المقارنة | الدخول بكلمة المرور (كشط الشاشة) | واجهة المصرفية المفتوحة (رموز مميزة) | البنية المصممة للوكلاء (النموذج المقترح) |
|---|---|---|---|
| الهوية | الوكيل ينتحل شخصية الإنسان | هوية تطبيق طرف ثالث مسجّل | هوية مستقلة لكل وكيل ولكل مهمة |
| نطاق الوصول | وصول كامل مثل صاحب الحساب | محدود بالبيانات الموافق عليها | فصل القراءة عن الكتابة، وسقوف للمبالغ ونوافذ زمنية |
| الإشراف البشري | لا يوجد | موافقة أولية لمرة واحدة | موافقة بشرية للإجراءات الحساسة غير القابلة للتراجع |
| قابلية الإلغاء | فقط بتغيير كلمة المرور | إلغاء الرمز من بوابة البنك | مفتاح إيقاف فوري وإلغاء لحظي لكل صلاحية |
| التتبع والمسؤولية | مستحيل؛ كل شيء يُسجَّل باسم العميل | سجلات طلبات التطبيق | تسجيل أمر المستخدم واستدلال الوكيل والإجراء النهائي |
كيف يتصل وكلاء مؤسستكم بالأنظمة اليوم؟ إذا كانت الإجابة «عبر حسابات الموظفين»، فقد حان وقت إعادة التصميم.
احصلوا على استشارة متخصصة واطلبوا الخدمةالدرس الأكبر لكل مؤسسة: «هوية الوكيل» أهم من «ذكاء الوكيل»
أثبتت أزمة البنوك أن المشكلة الجوهرية في الوكلاء ليست ضعف الذكاء، بل غياب الهوية وحدود الصلاحية. وعلى كل مؤسسة تربط الوكلاء بأنظمتها أن تلتزم بستة مبادئ: هوية مستقلة، وأقل صلاحية ممكنة، وموافقة بشرية، وربط الإجراء بالأمر، وتسجيل كامل، وعقد واضح للمسؤولية.
لا يعني موقف البنوك رفضاً شاملاً للذكاء الاصطناعي. فالتقارير ذاتها تُظهر أن البنوك تبني بيئات خاضعة للرقابة، منها خوادم قائمة على بروتوكول سياق النموذج (MCP) الذي قدمته Anthropic في نوفمبر 2024، ليتمكن الوكلاء من أداء مهام «للقراءة فقط» مثل الاطلاع على الرصيد وإعداد الميزانية، بينما يبقى تحويل الأموال تحت سيطرة البنك. الاتجاه واضح: الوكلاء قادمون، لكن من الباب الرسمي. وقد لخّصنا هذا المسار في ستة مبادئ لـ«البنية الجاهزة للوكلاء»:
- هوية مستقلة لكل وكيل: لا يجوز أن يدخل الوكيل أبداً باسم مستخدم أحد الموظفين. لكل وكيل حساب خدمة ومفاتيح ودور مؤسسي خاص به، ليكون مميزاً عن البشر في جميع السجلات.
- مبدأ أقل صلاحية: الوكيل الذي يُعدّ تقارير المبيعات لا يحتاج إلى صلاحية تسجيل القيود المحاسبية. تُفصل صلاحيات القراءة عن الكتابة، وتُحدَّد للإجراءات المالية سقوف للمبلغ والعدد والفترة الزمنية.
- الإنسان في الحلقة للإجراءات غير القابلة للتراجع: الدفع وحذف البيانات وإرسال العقود وتغيير الأسعار تتطلب موافقة شخص مسؤول قبل التنفيذ. الوكيل يقترح، والإنسان يوقّع.
- ربط الإجراء بالأمر: يرتبط كل إجراء للوكيل بالأمر الأصلي للمستخدم. فإذا قال المستخدم «ادفع فاتورة الكهرباء»، يرفض النظام تلقائياً أي محاولة لتحويل الأموال إلى حساب آخر.
- سجل كامل ومفتاح إيقاف: يُسجَّل أمر المستخدم وخطوات استدلال الوكيل والأدوات المستدعاة والنتيجة النهائية، ويستطيع مسؤول الأمن إيقاف جميع صلاحيات الوكيل بنقرة واحدة.
- إطار العقود والمسؤولية: قبل النشر، يُحدَّد أي وحدة تتحمل أخطاء الوكيل، وما آليات التأمين أو التعويض المتاحة، ومن يملك القرار النهائي.
كيف تجهّزون أنظمة مؤسستكم خطوة بخطوة لدخول آمن لوكلاء الذكاء الاصطناعي؟
يتم تجهيز المؤسسة في خمس خطوات: اكتشاف الوكلاء والصلاحيات الخفية المستخدمة حالياً، وتصنيف الإجراءات حسب المخاطر، وبناء بوابة رسمية للوكلاء قائمة على الرموز المميزة، وتشغيل تجربة للقراءة فقط، ثم توسيع صلاحيات الوكيل تدريجياً مع التسجيل والمراقبة المستمرين لسلوكه.
- اكتشاف الذكاء الاصطناعي الخفي (الأسبوعان ١ و٢): حصر كامل للأدوات والوكلاء التي ربطها الموظفون بالفعل بحسابات العمل. تُفاجأ معظم المؤسسات بعددها.
- خريطة مخاطر الإجراءات (الأسبوعان ٢ و٣): تصنيف كل إجراء في ثلاثة مستويات: للقراءة فقط (منخفض المخاطر)، وتغييرات قابلة للتراجع (متوسط)، وتغييرات مالية أو غير قابلة للتراجع (مرتفع).
- بناء البوابة الرسمية للوكلاء (الأسابيع ٤ إلى ٧): تصميم واجهة آمنة برموز قصيرة الأجل ونطاقات صلاحية محددة وخادم MCP داخلي يتيح أنظمة ERP وCRM والأنظمة المالية للوكلاء بطريقة خاضعة للرقابة.
- تجربة للقراءة فقط (الأسابيع ٨ إلى ١٠): نشر أول الوكلاء لإعداد التقارير والرد والتحليل دون أي صلاحية كتابة، مع قياس الدقة والسلوك.
- توسيع الصلاحيات تدريجياً (من الأسبوع ١١): تفويض الإجراءات القابلة للتراجع بسقوف محددة وموافقة بشرية، وتدريب المديرين على الإشراف على الوكلاء، وهو ما تناولناه بالتفصيل في مقال لماذا يجب على المديرين والموظفين تعلّم الذكاء الاصطناعي بما يتجاوز إنتاج المحتوى.
الأخطاء الشائعة عند ربط الوكلاء بالأنظمة الحساسة
أكثر الأخطاء شيوعاً: منح الوكيل حساب موظف، ومنحه صلاحيات المدير العام «لتسهيل العمل»، وإلغاء الموافقة البشرية لكسب السرعة، والاعتماد على أدوات سحابية عامة للبيانات السرية، وعدم الاحتفاظ بأي سجل لما فعله الوكيل بالضبط.
- تكرار خطأ المساعدات الاستهلاكية: ربط الوكيل باسم مستخدم وكلمة مرور موظف هو تحديداً ما دفع البنوك إلى ردّ فعلها. الحل: حساب خدمة مخصص بدور محدود.
- الوصول الكامل أو لا شيء: تمنح فرق كثيرة الوكيل وصولاً كاملاً حتى «لا يتعطل». الحل: البدء بأقل صلاحيات ممكنة وتوسيعها بناءً على أدلة الأداء.
- التضحية بالإشراف من أجل السرعة: قد يوفر حذف خطوة الموافقة بضع دقائق، لكن معاملة خاطئة واحدة قد تكلف أضعاف ذلك.
- إرسال البيانات الحساسة إلى خوادم خارجية: ربط وكلاء سحابيين عامّين بالبيانات المالية يرفع خطر التسريب. أما النشر المحلي (On-Premise) للنماذج فيُزيل هذا الخطر.
- غياب ذاكرة الأحداث: دون سجل كامل، لا يستطيع أحد بعد وقوع الحادث إثبات ما إذا كان الخطأ في أمر المستخدم أم في تفسير الوكيل.
أسئلة يطرحها القادة والمستخدمون اليوم حول الوكلاء الماليين
هل من الآمن إعطاء كلمة المرور المصرفية لمساعد ذكاء اصطناعي؟
لا. فتسليم كلمة المرور لأي برنامج طرف ثالث يمنحه السيطرة الكاملة على حسابك، وقد يُسقط حماية البنك من الاحتيال. الطريقة الآمنة هي استخدام الاتصالات الرسمية القائمة على الرموز المميزة التي يوفرها البنك نفسه، والتي تمنح وصولاً محدوداً ويمكن إلغاؤها في أي وقت.
هل يعني هذا نهاية وكلاء الذكاء الاصطناعي في القطاع المالي؟
إطلاقاً. فالبنوك نفسها تبني وكلاء داخليين لإدارة السيولة وخدمة العملاء. ما انتهى هو دخول الوكلاء غير المنظم عبر كلمات مرور العملاء. المستقبل للوكلاء الذين يدخلون من بوابة رسمية، بصلاحيات محددة وإشراف بشري مدمج منذ اليوم الأول.
ما الدرس الذي ينبغي أن تستخلصه البنوك والمؤسسات العربية؟
مع توسع المصرفية المفتوحة والتمويل المفتوح في الخليج والمنطقة، سيصل التحدي ذاته قريباً. المؤسسات التي تصمم اليوم بوابة رسمية للوكلاء وتفصل الصلاحيات وتسجل الأحداث بالكامل ستجني الميزة التنافسية للأتمتة الذكية، بدلاً من أن تُضطر إلى إغلاق أبوابها.
هذا هو النهج الذي نتّبعه في نموذج ديجي نورون للتحول المؤسسي بالذكاء الاصطناعي: يُنشر الوكلاء على البنية التحتية للمؤسسة نفسها، بهوية وحدود صلاحية واضحة، وتحت إشراف بشري. وإن كنتم مهتمين بتطبيقات الوكلاء خارج القطاع المالي، فاطّلعوا على دليلنا حول تحويل قسم التسويق بالذكاء الاصطناعي.
أدخلوا الوكلاء من الباب الرسمي، لا من الباب الخلفي
يصمم خبراء ديجي نورون وينفذون بوابات آمنة للوكلاء، وفصل الصلاحيات، ومسارات الموافقة البشرية، والنشر المحلي للنماذج لأنظمتكم المالية والتشغيلية؛ لتستفيدوا من سرعة الأتمتة دون أن تفقدوا السيطرة.
الأسئلة الشائعة حول وكلاء الذكاء الاصطناعي في البنوك
١. ما البنوك التي حظرت وكلاء الذكاء الاصطناعي؟
وفقاً للتقارير، تُعد جي بي مورغان تشيس وبنك أوف أمريكا وويلز فارغو وسيتي غروب ومورغان ستانلي وتشارلز شواب من بين المؤسسات التي قيّدت أو حظرت وكلاء الأطراف الثالثة الذين يدخلون بكلمات مرور العملاء، بينما تطوّر في الوقت نفسه مسارات وصول خاضعة للرقابة وللقراءة فقط.
٢. ماذا تنص قاعدة المصرفية المفتوحة 1033؟
أُقرّت القاعدة في أكتوبر 2024، وهي تُلزم البنوك بمشاركة البيانات المالية للعميل، بناءً على طلبه، مع الجهات المصرّح لها عبر واجهات آمنة ومعيارية، والتخلي عن استخراج البيانات بكلمات المرور. وقد تعثّر تطبيقها بسبب الدعاوى القضائية ومراجعة الجهة التنظيمية.
٣. ما الفرق بين كشط الشاشة والوصول القائم على الرموز المميزة؟
في كشط الشاشة، يدخل البرنامج بكلمة مرور المستخدم ويحصل على وصول كامل. أما في الوصول بالرموز المميزة، فيمنح المستخدم موافقته داخل بيئة البنك نفسه، ويتلقى البرنامج مفتاحاً مؤقتاً محدود النطاق يمكن إلغاؤه في أي وقت، فلا تصل كلمة المرور أبداً إلى الطرف الثالث.
٤. ماذا يعني «الإنسان في الحلقة» بالنسبة للوكلاء الماليين؟
يعني أن الوكيل يستطيع التحليل والتوصية وإعداد مسودة المعاملة، لكن الإجراءات الحساسة غير القابلة للتراجع، مثل تحويل الأموال، لا تُنفَّذ إلا بعد موافقة صريحة من إنسان مسؤول. تمنع هذه الآلية وصول أخطاء الوكيل إلى التنفيذ وتجعل المسؤولية واضحة.
٥. كيف يمكن لمؤسستي ربط الوكلاء بأنظمة ERP والأنظمة المالية دون مخاطر أمنية؟
بمنح كل وكيل هوية مستقلة، وفصل صلاحيات القراءة عن الكتابة، وبناء بوابة رسمية قائمة على الرموز المميزة أو خادم MCP داخلي، واشتراط الموافقة البشرية للإجراءات المالية، وتسجيل كل حدث، ونشر النماذج محلياً. تنفذ ديجي نورون هذه البنية كمشروع متكامل.
عن الكاتب والمرجعية التقنية:
فريق ديجي نورون المتخصص — أكثر من ٥ سنوات من الخبرة في مشاريع الذكاء الاصطناعي المؤسسي
يضم قسم الذكاء الاصطناعي المؤسسي في ديجي نورون أعضاء هيئة تدريس جامعية ومهندسي بيانات من القطاع الصناعي، وقد تولّى تصميم ونشر الوكلاء الأذكياء والبنى الآمنة لربطهم بالأنظمة المؤسسية في قطاعات البتروكيماويات ومرافق المياه والإدارة الحضرية والشركات التجارية الكبرى.
فريق ديجي نورون المتخصص
أكثر من ٥ سنوات من الخبرة في مشاريع الذكاء الاصطناعي